Sebuah tautan sering terlihat meyakinkan hanya karena memuat nama layanan yang kita kenal. Logo tampak benar, warna halaman serupa, bahkan susunan menunya bisa nyaris sama. Namun, semua unsur visual itu dapat disalin. Bagian yang lebih sulit dipalsukan—dan karena itu harus diperiksa terlebih dahulu—adalah alamat yang tampil pada bilah URL browser.
Kemampuan membaca URL bukan hanya berguna ketika menerima pesan yang mencurigakan. Kebiasaan ini juga penting saat membuka hasil pencarian, memindai kode QR, mengikuti tautan dari media sosial, atau mengakses halaman transaksi. Pembaca yang ingin mengikuti pembahasan literasi digital lainnya dapat mengunjungi fallonfox. Sementara itu, panduan berikut berfokus pada langkah praktis untuk mengecek keaslian URL tanpa bergantung pada penampilan halaman semata.
Tidak ada satu tanda yang mampu menjamin keamanan sebuah website secara mutlak. HTTPS, ikon gembok, peringkat tinggi di mesin pencari, usia domain, dan desain profesional hanyalah potongan informasi. Penilaian yang lebih masuk akal lahir dari gabungan beberapa pemeriksaan: domain utama, sumber tautan, pola pengalihan, isi halaman, permintaan data, serta peringatan dari browser.
Mengapa Keaslian URL Perlu Diperiksa?
Situs tiruan biasanya dibuat untuk memanfaatkan kepercayaan pengguna terhadap sebuah merek atau layanan. Pelaku dapat menyalin logo, teks, halaman masuk, sampai tampilan formulir. Tujuannya beragam, mulai dari mengumpulkan nama pengguna dan kata sandi, meminta kode OTP, mengarahkan korban mengunduh file, hingga mendorong pembayaran ke tujuan yang salah.
Masalahnya, manusia cenderung membaca cepat. Saat nama merek muncul di awal alamat atau judul halaman, kita mudah menganggap halaman tersebut resmi. Padahal, letak nama dalam URL sangat menentukan. Kata yang dikenali dapat ditempatkan sebagai subdomain, bagian path, atau sekadar parameter. Pemilik bagian-bagian itu belum tentu pemilik merek yang disebutkan.
Phishing juga sering memanfaatkan keadaan terburu-buru. Pesan seperti “akun akan ditutup hari ini”, “verifikasi dalam lima menit”, atau “hadiah segera kedaluwarsa” sengaja dirancang agar pengguna bertindak sebelum berpikir. Karena itu, pemeriksaan URL sebaiknya dilakukan sebelum memasukkan informasi apa pun, bukan setelah muncul keraguan.
Memahami Bagian-Bagian URL
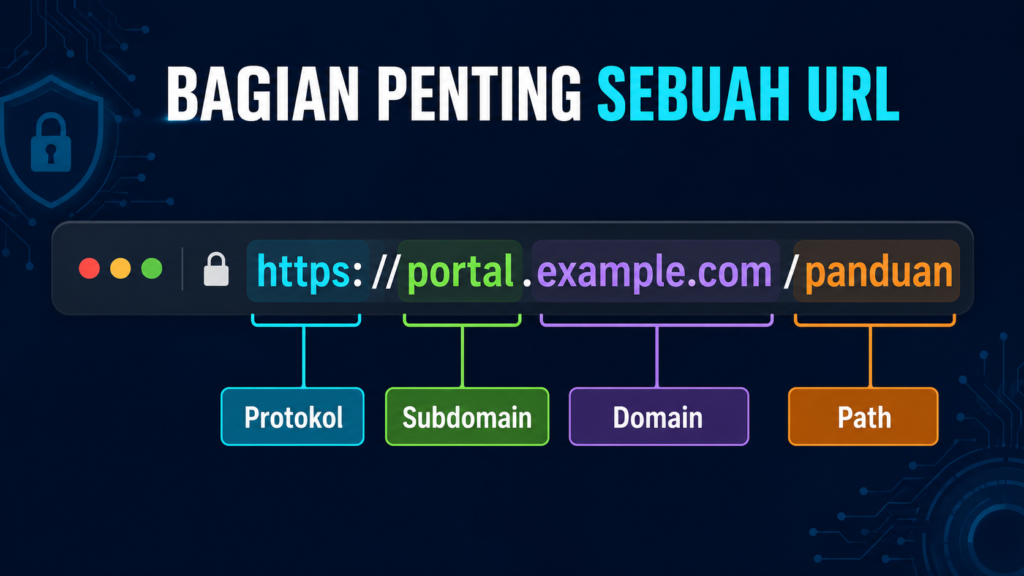
URL merupakan alamat lengkap sebuah sumber di internet. Agar mudah dipahami, gunakan contoh domain yang memang disediakan untuk dokumentasi berikut:
https://portal.example.com/panduan
Pada alamat tersebut, https adalah protokol, portal merupakan subdomain, example.com adalah domain utama, sedangkan /panduan merupakan path atau lokasi halaman. Dalam pemeriksaan keaslian, bagian yang paling penting adalah domain utama karena bagian itulah yang berada di bawah kendali pemilik domain.
Bandingkan dua contoh berikut:
login.example.commemiliki domain utamaexample.com. Kataloginhanyalah subdomain.example.login-secure.commemiliki domain utamalogin-secure.com. Kataexamplehanya subdomain dan tidak membuktikan hubungan dengan pemilikexample.com.
Cara praktis membacanya adalah mencari nama yang tepat sebelum ekstensi domain, misalnya .com, .net, atau .id. Namun, beberapa ekstensi memiliki susunan bertingkat seperti .co.id. Pada alamat semacam itu, identitas domain berada tepat sebelum .co.id. Jangan berhenti membaca hanya karena menemukan nama yang dikenal di bagian kiri URL.
Path, parameter, dan fragmen bukan identitas domain
Bagian setelah garis miring pertama dapat memuat hampir semua kata. Contohnya, sebuah alamat pada domain tidak dikenal dapat menambahkan /akun-resmi atau ?brand=nama-layanan. Kata tersebut hanya menjelaskan lokasi atau parameter halaman; ia tidak mengubah siapa pemilik domain utamanya. Penipu memanfaatkan kebiasaan pengguna yang hanya melihat nama populer tanpa membaca struktur alamat secara lengkap.
Alamat juga dapat terlihat panjang karena parameter pelacakan. Panjang URL bukan otomatis tanda berbahaya, tetapi URL yang sengaja dibuat rumit lebih sulit diperiksa. Bila ragu, jangan menghapus bagian alamat secara acak lalu melanjutkan. Lebih aman membuka situs melalui bookmark yang sudah diverifikasi atau mengetik domain resmi secara manual.
Cara Mengecek Keaslian URL Sebelum Membuka Website
1. Baca domain utama huruf demi huruf
Jangan hanya melihat dua atau tiga huruf pertama. Periksa ejaan lengkap, ekstensi, tanda hubung, angka, dan urutan karakter. Teknik peniruan domain atau typosquatting sering menggunakan satu huruf yang hilang, huruf ganda, angka yang menyerupai huruf, atau ekstensi yang berbeda. Selisih kecil dapat membawa pengguna ke pengelola situs yang sama sekali lain.
Perhatikan pula karakter yang tampak serupa ketika menggunakan jenis huruf tertentu. Huruf “l” kecil, “I” besar, dan angka “1”, misalnya, dapat terlihat mirip. Sebagian browser menampilkan domain internasional dalam bentuk xn-- apabila ada karakter khusus. Bentuk itu tidak selalu berbahaya, tetapi patut diperiksa lebih teliti bila muncul tanpa konteks yang jelas.
2. Jangan menganggap kata “resmi” sebagai bukti
Kata seperti official, resmi, secure, login, atau verification dapat didaftarkan siapa saja jika tersedia. Hal yang sama berlaku pada nama merek yang ditempatkan di subdomain atau path. Bukti yang lebih kuat adalah kecocokan domain dengan alamat yang diumumkan melalui saluran resmi organisasi tersebut.
Jika sebuah informasi mengatasnamakan WAW4D, jangan menebak alamat dari variasi nama yang beredar. Buka sumber yang telah diketahui atau ketik alamat waw4d secara langsung, lalu bandingkan tujuan tautan, menu, dan informasi yang ditampilkan. Cara ini lebih aman daripada memilih alamat yang hanya tampak serupa.
3. Pahami arti HTTPS dan ikon gembok
HTTPS mengenkripsi pertukaran data antara browser dan server. Fitur ini penting karena membantu mencegah pihak lain membaca atau mengubah data selama perjalanan. Akan tetapi, sertifikat HTTPS tidak membuktikan bahwa pemilik website adalah organisasi yang sedang ditiru. Situs phishing juga dapat menggunakan HTTPS.
Dengan kata lain, ikon koneksi aman menjawab pertanyaan “apakah koneksinya dienkripsi?”, bukan “apakah pengelolanya dapat dipercaya?”. Setelah melihat HTTPS, tetap periksa nama domain dan konteks halaman. Pembahasan tambahan mengenai beberapa indikator dapat dibaca pada artikel cara mengenali website yang aman.
4. Lihat tujuan tautan sebelum mengeklik
Pada komputer, arahkan kursor ke tautan tanpa mengekliknya. Sebagian besar browser akan menampilkan tujuan di bagian bawah jendela. Pada ponsel, tekan lama tautan untuk melihat pratinjau, tetapi hindari memilih menu yang langsung membuka halaman. Cocokkan alamat pratinjau dengan domain yang seharusnya.
Teks tautan dapat dibuat berbeda dari tujuan sebenarnya. Tulisan yang menampilkan sebuah domain belum tentu mengarah ke domain tersebut. Inilah alasan pengguna sebaiknya memeriksa status bar atau menu pratinjau, terutama ketika tautan berasal dari email, pesan langsung, komentar, atau dokumen yang tidak diminta.
5. Berhati-hati terhadap tautan pendek dan kode QR
Layanan pemendek URL memiliki kegunaan sah, misalnya untuk membagikan alamat panjang. Masalahnya, format pendek menyembunyikan tujuan akhir. Kode QR memiliki keterbatasan serupa: mata manusia tidak dapat membaca alamat di dalam gambar tanpa memindainya.
Bila sumbernya tidak jelas, jangan terburu-buru membuka tautan pendek. Gunakan fitur pratinjau jika tersedia atau tanyakan kembali kepada pengirim melalui saluran lain. Setelah memindai kode QR, baca alamat yang ditampilkan perangkat sebelum menekan tombol untuk membuka. Hindari memasang aplikasi “pemeriksa QR” dari sumber tidak dikenal hanya untuk melakukan verifikasi.
6. Periksa redirect dan alamat tujuan akhir
Redirect atau pengalihan tidak selalu mencurigakan. Website dapat menggunakannya ketika memindahkan halaman, mengganti protokol, atau menyederhanakan alamat. Namun, pengalihan juga dapat dipakai untuk membawa pengunjung dari domain yang terlihat biasa menuju halaman berbahaya.
Setelah halaman terbuka, lihat kembali bilah alamat. Pastikan domain akhirnya tetap sesuai dengan tujuan awal. Bila browser berpindah melewati beberapa domain asing, membuka tab baru tanpa diminta, atau memulai unduhan otomatis, hentikan proses. Tutup halaman dan buka layanan dari alamat yang Anda simpan sendiri.
7. Bandingkan dengan sumber resmi yang sudah dikenal
Ketika menerima pengumuman penting, cari konfirmasi melalui lebih dari satu kanal. Buka aplikasi resmi, gunakan bookmark lama yang sudah diverifikasi, atau ketik domain organisasi secara manual. Jangan memakai nomor telepon atau alamat kontak yang hanya tercantum pada pesan mencurigakan karena kontak tersebut dapat menjadi bagian dari skenario penipuan.
Hasil pencarian dapat membantu, tetapi urutan teratas bukan bukti keaslian. Iklan dan hasil organik tetap perlu diperiksa domainnya. Jika sebuah organisasi menyediakan akun media sosial terverifikasi atau halaman bantuan di aplikasi, cocokkan informasi dari sana sebelum mengambil tindakan.
8. Teliti isi dan identitas pengelola
Setelah domain cocok, periksa konsistensi informasi pada halaman. Situs yang dikelola dengan baik biasanya menyediakan kebijakan privasi, syarat penggunaan, halaman kontak, serta penjelasan mengenai layanan. Namun, keberadaan halaman-halaman itu bukan jaminan mutlak karena teksnya juga dapat disalin. Nilainya terletak pada kecocokan antarhalaman dan kemudahan memverifikasi informasi melalui sumber lain.
Waspadai tata bahasa yang janggal, perubahan bahasa tanpa alasan, tombol yang tidak berfungsi, harga atau hadiah yang tidak masuk akal, dan formulir yang meminta data lebih banyak daripada kebutuhan layanan. Formulir untuk membaca artikel, misalnya, tidak semestinya meminta PIN, kata sandi, atau kode OTP.
9. Jangan abaikan peringatan browser
Browser modern dapat menampilkan layar peringatan ketika mendeteksi phishing, malware, perangkat lunak berbahaya, atau praktik rekayasa sosial. Peringatan ini bukan sekadar gangguan teknis. Google menjelaskan bahwa Safe Browsing digunakan untuk memberikan peringatan mengenai situs dan unduhan yang telah dikenali berbahaya. Jika layar merah atau notifikasi “dangerous site” muncul, pilihan paling aman adalah kembali dan tidak memasukkan informasi pribadi.
Sistem deteksi tentu tidak mengetahui semua ancaman baru. Tidak adanya peringatan juga tidak berarti halaman pasti aman. Gunakan peringatan browser sebagai lapisan perlindungan tambahan, bukan satu-satunya alat penilaian.
10. Kenali tekanan emosional dan permintaan data
URL yang meragukan sering hadir bersama pesan yang mendesak. CISA memasukkan bahasa yang mendesak atau emosional serta tautan pendek yang tidak tepercaya sebagai tanda umum phishing. Saat menerima pesan semacam itu, berhenti sejenak, jangan membalas, dan verifikasi permintaan melalui kanal resmi.
Organisasi yang sah pun dapat meminta verifikasi dalam situasi tertentu. Perbedaannya terletak pada konteks, saluran, dan jenis data yang diminta. Kata sandi lengkap, PIN, kode OTP, atau kode pemulihan seharusnya tidak dibagikan kepada orang lain. Bila seseorang mengaku petugas dan meminta informasi tersebut, akhiri komunikasi lalu hubungi dukungan melalui kontak yang Anda temukan sendiri.
Perbedaan Situs Resmi dan Situs Tiruan
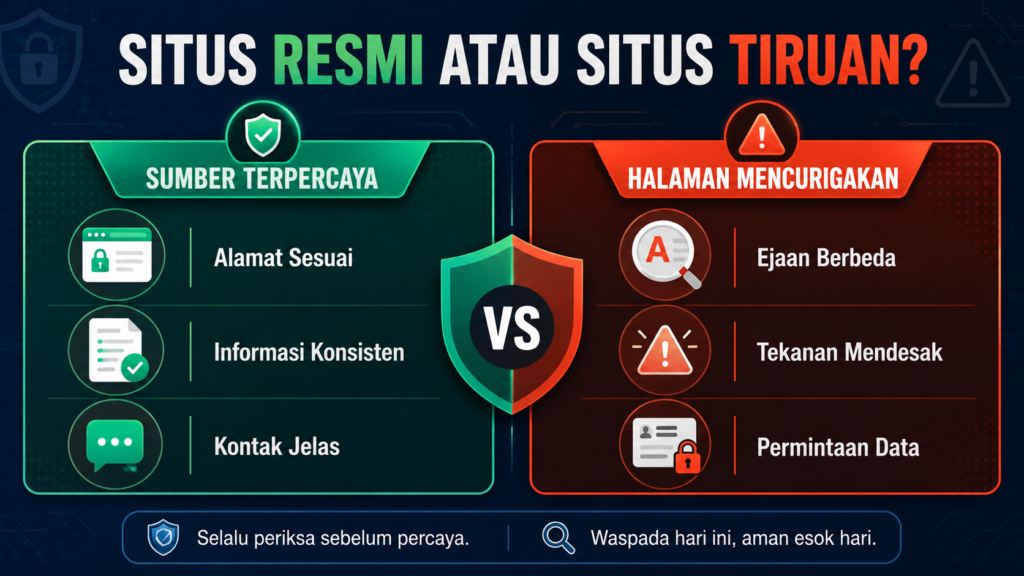
Tabel berikut dapat digunakan sebagai pemeriksaan cepat. Jangan mengambil keputusan hanya dari satu baris; cari pola dari beberapa indikator sekaligus.
| Aspek | Situs resmi atau sumber tepercaya | Situs tiruan atau halaman mencurigakan |
|---|---|---|
| Domain | Sesuai alamat yang diumumkan organisasi | Ejaan mirip, ekstensi berbeda, atau nama merek hanya menjadi subdomain |
| Sumber tautan | Aplikasi, bookmark, atau kanal yang telah diverifikasi | Pesan mendadak, komentar, akun baru, atau pengirim tidak dikenal |
| Isi informasi | Konsisten dengan kanal resmi lainnya | Janji berlebihan, tenggat sangat singkat, atau banyak informasi bertentangan |
| Kontak | Dapat dicocokkan melalui sumber independen | Hanya menyediakan kontak di pesan atau halaman yang sama |
| Permintaan data | Terbatas dan sesuai kebutuhan layanan | Meminta kata sandi, PIN, OTP, atau data sensitif tanpa alasan wajar |
| Perilaku halaman | Navigasi dan proses sesuai fungsi yang dijelaskan | Redirect berulang, pop-up agresif, atau unduhan otomatis |
| Peringatan keamanan | Tidak ada peringatan, tetapi pemeriksaan lain tetap dilakukan | Browser atau perangkat menampilkan peringatan phishing atau malware |
Bagaimana Jika Website Tidak Bisa Dibuka?
Website yang gagal dimuat tidak otomatis berarti domainnya palsu. Penyebabnya dapat berupa koneksi internet, cache browser, DNS, sertifikat yang bermasalah, pemeliharaan server, atau gangguan pada layanan. Karena panik, sebagian pengguna mencari “link alternatif” secara acak dan justru masuk ke halaman tiruan.
Lakukan pemeriksaan dasar terlebih dahulu: coba jaringan lain, buka melalui browser berbeda, periksa tanggal dan waktu perangkat, serta lihat apakah layanan lain dapat diakses. Panduan website tidak bisa dibuka dan cara mengatasinya menjelaskan tahapan diagnosis yang dapat dilakukan tanpa langsung berpindah ke alamat yang belum diverifikasi.
Jika perlu mencari alamat baru, dapatkan informasi dari kanal yang telah diketahui, bukan dari pesan acak yang mengklaim sebagai pengganti. Periksa pula apakah alamat lama melakukan redirect permanen yang wajar dan apakah tujuan akhirnya diumumkan oleh pengelola melalui kanal lain.
Apa yang Harus Dilakukan Jika Terlanjur Membuka URL Mencurigakan?
Membuka halaman mencurigakan tidak selalu berarti akun langsung diambil alih. Risiko menjadi lebih besar apabila pengguna mengunduh file, memasang aplikasi, memberikan izin, memasukkan kredensial, atau membagikan kode verifikasi. Tindakan yang tepat bergantung pada apa yang sudah dilakukan.
- Tutup halaman dan hentikan interaksi. Jangan menekan pop-up, mengunduh “alat pembersih”, atau menghubungi nomor yang tampil di halaman.
- Jika memasukkan kata sandi, segera ganti melalui situs atau aplikasi resmi. Gunakan perangkat tepercaya, buat kata sandi baru yang unik, lalu keluarkan sesi lain jika fiturnya tersedia.
- Aktifkan autentikasi multifaktor. Prioritaskan aplikasi autentikator atau metode lain yang disediakan layanan. Jangan pernah memberikan kode yang baru diterima kepada pihak yang menghubungi Anda.
- Jika membagikan OTP, hubungi dukungan resmi. Ambil kontak dari aplikasi, kartu, atau domain yang telah diverifikasi. Jelaskan kronologi tanpa mengirim data rahasia tambahan.
- Periksa unduhan dan izin. Hapus file yang tidak diperlukan tanpa membukanya, tinjau ekstensi browser serta aplikasi baru, dan cabut izin notifikasi atau akses situs yang mencurigakan.
- Perbarui sistem dan lakukan pemindaian keamanan. Gunakan fitur keamanan bawaan perangkat atau perangkat lunak bereputasi baik.
- Pantau akun. Periksa aktivitas masuk, perubahan email pemulihan, transaksi, dan pesan terkirim. Laporkan aktivitas yang tidak dikenali sesegera mungkin.
Simpan bukti berupa tangkapan layar, alamat URL, waktu kejadian, dan identitas pengirim jika diperlukan untuk pelaporan. Hindari menyebarkan tautan aktif kepada orang lain; bila perlu berbagi untuk tujuan laporan, tulis domain dalam bentuk yang tidak dapat diklik atau gunakan mekanisme laporan resmi.
Pertanyaan yang Sering Diajukan
Apakah HTTPS membuktikan bahwa sebuah website resmi?
Tidak. HTTPS menunjukkan bahwa koneksi antara browser dan server dienkripsi. Pemilik situs tiruan juga dapat memperoleh sertifikat HTTPS. Keaslian tetap harus dinilai melalui domain utama, sumber alamat, identitas pengelola, isi halaman, dan indikator lain.
Apakah hasil teratas di Google selalu merupakan situs resmi?
Tidak selalu. Hasil teratas dapat berupa iklan atau halaman lain yang relevan menurut sistem pencarian. Pengguna tetap perlu membaca label hasil dan memeriksa domain tujuan sebelum mengeklik atau memasukkan data.
Apakah domain yang sudah lama pasti aman?
Tidak. Usia domain dapat menjadi salah satu informasi pendukung, tetapi bukan jaminan. Domain lama dapat berpindah pemilik, kedaluwarsa lalu didaftarkan ulang, atau mengalami peretasan. Sebaliknya, organisasi yang sah juga dapat meluncurkan domain baru.
Apakah semua tautan pendek berbahaya?
Tidak. Tautan pendek banyak digunakan untuk keperluan yang sah. Risikonya adalah tujuan akhir tidak terlihat langsung. Karena itu, sumber pengirim dan alamat tujuan setelah pengalihan perlu diperiksa lebih cermat.
Apa yang harus dilakukan jika alamat resmi sedang tidak dapat diakses?
Periksa koneksi, browser, DNS, dan status layanan terlebih dahulu. Jangan langsung memilih domain pengganti dari pesan tidak dikenal. Cari pengumuman melalui kanal resmi lain yang sebelumnya telah diverifikasi.
Kesimpulan
Cara mengecek keaslian URL yang paling efektif adalah memperlambat proses sebelum mengeklik. Baca domain utama secara lengkap, pahami posisi subdomain dan path, periksa sumber tautan, amati redirect, serta jangan menganggap HTTPS sebagai bukti tunggal. Lanjutkan dengan membandingkan isi, kontak, permintaan data, dan peringatan browser.
Situs tiruan mengandalkan kemiripan dan ketergesaan. Kebiasaan mengetik alamat sendiri atau menggunakan bookmark tepercaya dapat mengurangi peluang salah masuk. Untuk informasi yang berkaitan dengan WAW4D, gunakan waw4d portal yang telah Anda verifikasi dan hindari variasi alamat yang hanya dikirim melalui pesan tanpa sumber jelas.
Pemeriksaan selama beberapa detik jauh lebih ringan daripada memulihkan akun atau data setelah insiden. Jadikan pembacaan URL sebagai kebiasaan setiap kali sebuah halaman meminta login, pembayaran, pengunduhan, atau informasi pribadi.