Akun online kini menyimpan lebih banyak hal daripada sekadar nama pengguna dan kata sandi. Email menjadi pusat pemulihan berbagai layanan, media sosial menyimpan percakapan pribadi, marketplace mencatat alamat pengiriman, sedangkan penyimpanan cloud dapat berisi dokumen penting. Ketika satu akun diambil alih, dampaknya dapat merambat ke layanan lain yang terhubung.
Kabar baiknya, meningkatkan keamanan akun online tidak selalu membutuhkan kemampuan teknis khusus. Sebagian besar perlindungan justru berasal dari kebiasaan sederhana: menggunakan kata sandi berbeda, mengaktifkan verifikasi tambahan, memperbarui perangkat, dan tidak terburu-buru menekan tautan. Tantangannya adalah melakukan kebiasaan tersebut secara konsisten, bukan hanya setelah muncul masalah.
Saat mencari panduan digital, mulailah dari situs terpercaya yang menjelaskan langkah secara terbuka dan tidak meminta informasi rahasia. Panduan yang baik membantu pembaca memahami alasan di balik setiap tindakan, sehingga pengguna tidak sekadar mengikuti instruksi tanpa mengetahui risikonya.
Mengapa Satu Kata Sandi Belum Cukup?
Kata sandi masih menjadi perlindungan dasar pada banyak layanan, tetapi bukan satu-satunya lapisan. Kata sandi dapat terungkap melalui kebocoran data, halaman phishing, perangkat yang terinfeksi, atau penggunaan ulang pada beberapa situs. Bahkan kombinasi yang rumit tidak banyak membantu apabila pengguna memasukkannya ke halaman tiruan.
Karena itu, keamanan akun sebaiknya dibangun berlapis. Jika satu lapisan gagal, lapisan lain dapat menghambat penyalahgunaan. Contohnya, autentikasi multifaktor dapat meminta persetujuan tambahan setelah kata sandi dimasukkan. Pemberitahuan aktivitas masuk juga dapat membantu pemilik akun mengetahui bahwa ada upaya yang tidak dikenali.
Pendekatan berlapis tidak berarti pengguna harus mengaktifkan setiap fitur yang tersedia tanpa pertimbangan. Pilih fitur yang didukung layanan, simpan metode pemulihan dengan benar, dan pahami cara menggunakannya sebelum keadaan darurat terjadi.
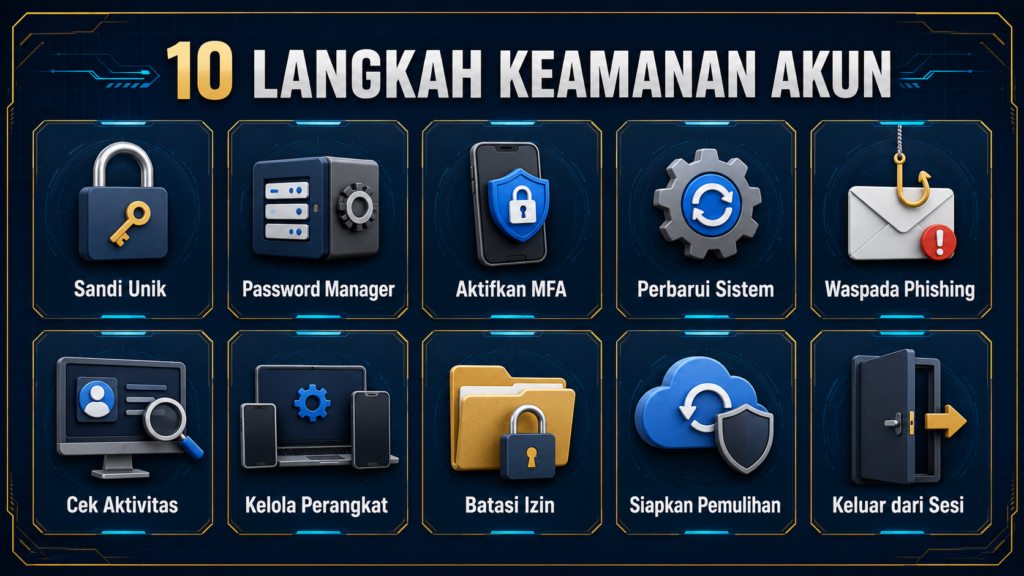
Ringkasan 10 Langkah Keamanan Akun
- Gunakan kata sandi panjang dan unik untuk setiap akun.
- Pertimbangkan password manager yang tepercaya.
- Aktifkan MFA, verifikasi dua langkah, atau passkey.
- Perbarui browser, aplikasi, dan sistem operasi.
- Kenali email, pesan, serta halaman phishing.
- Periksa aktivitas masuk dan sesi akun secara berkala.
- Kelola perangkat dan aplikasi yang terhubung.
- Amankan perangkat serta jaringan yang digunakan.
- Siapkan informasi pemulihan dan kode cadangan.
- Tanggapi aktivitas mencurigakan dengan cepat dan teratur.
10 Cara Mudah Meningkatkan Keamanan Akun Online Anda
1. Gunakan kata sandi panjang dan unik
Hindari memakai satu kata sandi untuk email, media sosial, marketplace, dan akun lain. Jika satu layanan mengalami kebocoran, penyerang dapat mencoba kombinasi yang sama pada banyak platform. Praktik ini dikenal sebagai credential stuffing dan menjadi salah satu alasan penggunaan ulang kata sandi berisiko.
Kata sandi yang baik sebaiknya panjang, sulit ditebak, dan tidak menggunakan informasi yang mudah ditemukan seperti nama, tanggal lahir, atau nomor telepon. Frasa sandi yang terdiri dari beberapa kata acak bisa lebih mudah diingat sekaligus lebih panjang daripada kombinasi singkat yang hanya mengganti huruf dengan angka.
Jangan membagikan kata sandi melalui email, aplikasi percakapan, atau telepon. Petugas bantuan yang wajar tidak memerlukan kata sandi lengkap untuk menjelaskan prosedur umum.
2. Gunakan password manager secara bijak
Mengingat kata sandi unik untuk puluhan akun memang sulit. Password manager dapat membantu membuat, menyimpan, dan mengisi kata sandi yang panjang tanpa harus menghafal semuanya. Pilih layanan yang memiliki reputasi baik, dukungan pembaruan, dan dokumentasi keamanan yang jelas.
Buat kata sandi utama yang kuat dan tidak digunakan di tempat lain. Aktifkan MFA pada password manager apabila tersedia. Jangan menyalin seluruh koleksi kata sandi ke catatan biasa atau tangkapan layar karena file tersebut dapat tersinkron ke lokasi yang tidak Anda sadari.
CISA merekomendasikan kata sandi yang panjang, acak, dan unik serta penggunaan password manager untuk membantu mengelolanya. Panduan tersebut dapat dibaca pada halaman resmi Use Strong Passwords.
3. Aktifkan MFA, verifikasi dua langkah, atau passkey
MFA meminta lebih dari satu bukti ketika pengguna masuk. Setelah memasukkan kata sandi, layanan dapat meminta persetujuan pada perangkat, kode dari aplikasi autentikator, kunci keamanan, sidik jari, atau metode lain. Lapisan tambahan ini membantu ketika kata sandi sudah diketahui orang lain.
Jika tersedia beberapa pilihan, metode tahan phishing seperti passkey atau kunci keamanan umumnya lebih kuat daripada kode SMS. Namun, metode yang tersedia bergantung pada layanan dan perangkat. Yang paling penting adalah mengaktifkan perlindungan tambahan yang dapat Anda gunakan dengan benar.
Jangan pernah membagikan kode OTP atau menyetujui notifikasi masuk yang tidak Anda mulai sendiri. Banyak serangan tidak mencoba memecahkan sistem, tetapi membujuk pengguna menyerahkan kode atau menekan tombol persetujuan. CISA juga menganjurkan penggunaan MFA sebagai lapisan tambahan selain kata sandi melalui panduan Turn On MFA.
4. Perbarui browser, aplikasi, dan sistem operasi
Pembaruan tidak hanya membawa fitur baru. Banyak pembaruan berisi perbaikan celah keamanan dan masalah kompatibilitas. Perangkat yang tidak pernah diperbarui dapat tetap memiliki kelemahan yang sebenarnya sudah diperbaiki oleh pengembang.
Aktifkan pembaruan otomatis jika memungkinkan. Unduh aplikasi hanya dari toko resmi atau situs pengembang yang dapat diverifikasi. Hapus aplikasi dan ekstensi browser yang tidak lagi digunakan, terutama yang memiliki izin membaca halaman, riwayat, atau data akun.
Sebelum memasang pembaruan manual, periksa sumber file. Pesan yang meminta pengguna mengunduh “pembaruan keamanan darurat” dari tautan asing justru dapat menjadi upaya memasang perangkat lunak berbahaya.
5. Pelajari tanda email dan halaman phishing
Phishing biasanya mencoba menciptakan rasa panik atau mendesak. Pesan dapat menyatakan akun akan ditutup, ada transaksi tidak dikenal, atau pengguna harus segera melakukan verifikasi. Tujuannya agar penerima bertindak sebelum memeriksa alamat pengirim dan tujuan tautan.
Periksa nama domain karakter demi karakter. Arahkan kursor ke tautan pada komputer atau tekan lama pada ponsel untuk melihat tujuan sebelum membukanya. Jangan menilai halaman hanya dari logo dan warna. Situs tiruan dapat menyalin tampilan, sedangkan domainnya berbeda satu atau dua karakter.
Jika menerima pesan yang mengatasnamakan WAW4D, jangan masuk melalui tautan di dalam pesan. Cocokkan informasi melalui waw4d yang diketik langsung pada bilah alamat. Untuk pemeriksaan yang lebih luas, baca artikel cara mengenali website yang aman.
6. Periksa aktivitas masuk dan sesi akun
Banyak layanan menyediakan riwayat aktivitas, daftar perangkat, perkiraan lokasi, serta waktu masuk. Luangkan waktu untuk memeriksanya, khususnya pada email utama. Cari perangkat yang tidak dikenal, waktu akses yang tidak masuk akal, perubahan pengaturan, atau alamat email pemulihan yang tidak pernah ditambahkan.
Jika menemukan sesi yang meragukan, keluarkan perangkat tersebut dan ganti kata sandi dari perangkat yang dipercaya. Setelah itu, periksa apakah terdapat aturan penerusan email, filter, aplikasi terhubung, atau nomor pemulihan yang berubah.
Jangan terlalu bergantung pada lokasi yang ditampilkan karena alamat IP dapat memberikan perkiraan yang kurang tepat. Gunakan kombinasi informasi, seperti jenis perangkat, browser, waktu, dan aktivitas yang dilakukan.
7. Kelola perangkat dan aplikasi yang terhubung
Akun dapat memberikan akses kepada aplikasi lain melalui fitur “Masuk dengan” atau integrasi pihak ketiga. Koneksi tersebut sering tetap aktif meskipun aplikasinya sudah tidak digunakan. Buka pengaturan keamanan dan cabut akses yang tidak diperlukan.
Periksa juga perangkat lama. Ponsel yang dijual, dipinjamkan, atau hilang dapat masih menyimpan sesi masuk. Gunakan fitur keluar dari jarak jauh apabila tersedia dan hapus perangkat tersebut dari daftar perangkat tepercaya.
Batasi izin aplikasi sesuai kebutuhan. Aplikasi kalkulator tidak memerlukan akses ke kontak, mikrofon, dan lokasi sepanjang waktu. Semakin sedikit izin yang diberikan, semakin kecil data yang dapat diakses ketika aplikasi bermasalah.
8. Amankan perangkat dan jaringan
Aktifkan kunci layar menggunakan PIN yang tidak mudah ditebak, sidik jari, atau metode lain yang tersedia. Atur perangkat agar terkunci otomatis setelah tidak digunakan. Jangan meninggalkan akun terbuka pada komputer umum atau perangkat yang dipakai bersama.
Berhati-hatilah saat memakai Wi-Fi publik. Hindari mengubah pengaturan penting atau memasukkan informasi sensitif apabila jaringan tidak dapat diverifikasi. Jangan mengabaikan peringatan sertifikat. Jika perlu melakukan aktivitas penting, gunakan jaringan seluler atau koneksi yang sudah dipercaya.
Buat cadangan data penting secara berkala. Cadangan tidak mencegah pengambilalihan akun, tetapi membantu mengurangi kerugian jika perangkat rusak, terkena ransomware, atau akses ke file terganggu.
9. Siapkan pemulihan sebelum terjadi masalah
Periksa alamat email dan nomor telepon pemulihan. Pastikan keduanya masih dapat diakses dan tidak digunakan oleh orang lain. Informasi pemulihan yang kedaluwarsa dapat membuat pemilik sah kesulitan mendapatkan kembali akunnya.
Jika layanan menyediakan kode cadangan, simpan di tempat terpisah yang aman. Jangan menyimpan satu-satunya salinan pada perangkat yang juga digunakan untuk autentikasi. Catat pula halaman pemulihan resmi agar tidak mencari bantuan melalui tautan acak ketika sedang panik.
Jangan memberikan kode pemulihan kepada siapa pun. Kode tersebut dapat memiliki kemampuan setara kata sandi dan biasanya dibuat untuk penggunaan darurat oleh pemilik akun.
10. Tanggapi aktivitas mencurigakan dengan cepat
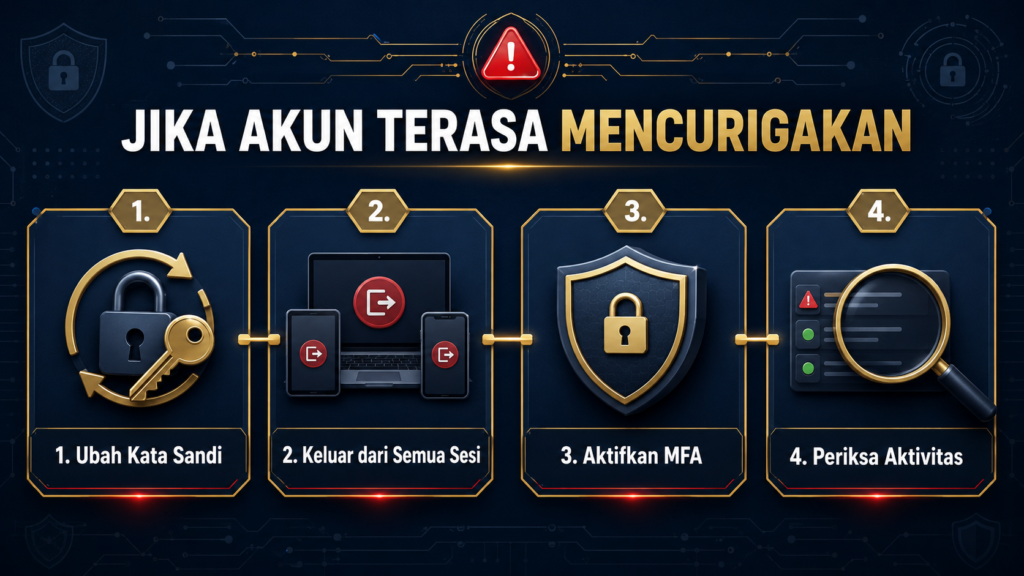
Jika menerima pemberitahuan masuk yang tidak dikenali, jangan hanya menghapusnya. Buka layanan melalui aplikasi atau alamat resmi, lalu periksa aktivitas. Ubah kata sandi, keluarkan semua sesi yang tidak dikenal, aktifkan MFA, dan periksa informasi pemulihan.
Jika akun email utama terpengaruh, prioritaskan pemulihannya karena email sering dipakai untuk mengatur ulang kata sandi layanan lain. Setelah akun kembali dikuasai, periksa pesan terkirim, filter, penerusan otomatis, aplikasi terhubung, serta folder sampah.
Apa yang Dilakukan Jika Akun Terasa Mencurigakan?
- Gunakan perangkat yang dipercaya dan buka alamat resmi secara langsung.
- Ganti kata sandi dengan kombinasi baru yang belum pernah digunakan.
- Keluar dari semua sesi dan hapus perangkat yang tidak dikenali.
- Aktifkan atau perbarui metode MFA.
- Periksa email, nomor pemulihan, passkey, dan aplikasi terhubung.
- Hubungi dukungan melalui jalur yang tercantum pada situs resmi.
- Beritahu kontak jika akun sempat mengirim pesan mencurigakan.
Jangan mencari “nomor bantuan” melalui komentar atau pesan pribadi. Penipu sering memanfaatkan pengguna yang sedang kehilangan akses. Jika website tidak dapat dibuka, lakukan pemeriksaan koneksi, browser, cache, DNS, dan kondisi server terlebih dahulu. Panduan lengkapnya tersedia pada artikel Website Tidak Bisa Dibuka? Kenali Penyebab dan Cara Mengatasinya.
Kesalahan Umum yang Sebaiknya Dihindari
- Menggunakan kata sandi yang sama pada banyak layanan.
- Menyimpan kata sandi dalam tangkapan layar atau chat pribadi.
- Membagikan kode OTP kepada orang yang mengaku sebagai petugas.
- Menyetujui notifikasi masuk yang tidak dimulai sendiri.
- Mengabaikan pembaruan sistem selama berbulan-bulan.
- Memasang ekstensi dan aplikasi dari sumber tidak dikenal.
- Membiarkan sesi tetap terbuka pada perangkat umum.
- Tidak memperbarui email dan nomor pemulihan.
FAQ Keamanan Akun Online
Apakah mengganti kata sandi setiap bulan selalu diperlukan?
Tidak selalu. Lebih penting menggunakan kata sandi panjang dan unik, lalu menggantinya ketika ada indikasi kebocoran, penggunaan ulang, aktivitas mencurigakan, atau permintaan dari layanan. Perubahan terlalu sering dapat mendorong pengguna membuat pola yang mudah ditebak.
Apakah SMS masih dapat digunakan untuk MFA?
SMS tetap lebih baik daripada hanya memakai kata sandi apabila tidak ada pilihan lain. Namun, jika layanan mendukung passkey, kunci keamanan, aplikasi autentikator, atau notifikasi perangkat, pertimbangkan metode yang lebih tahan terhadap phishing dan pengambilalihan nomor.
Apakah password manager aman digunakan?
Password manager yang dipilih dengan hati-hati dapat membantu membuat kata sandi unik. Gunakan penyedia tepercaya, buat kata sandi utama yang kuat, aktifkan MFA, dan selalu perbarui aplikasinya.
Apa yang harus dilakukan jika kode OTP datang tanpa diminta?
Jangan membagikan kode atau menyetujui permintaan apa pun. Buka akun melalui aplikasi atau alamat resmi, periksa aktivitas masuk, lalu ubah kata sandi jika ada tanda upaya akses yang tidak dikenal.
Apakah mode Incognito membuat akun lebih aman?
Mode Incognito terutama mengurangi penyimpanan riwayat dan cookies lokal setelah sesi ditutup. Mode tersebut tidak menggantikan kata sandi unik, MFA, pembaruan perangkat, maupun pemeriksaan domain.
Kesimpulan
Meningkatkan keamanan akun online bukan pekerjaan sekali selesai. Kebiasaan terbaik adalah membangun beberapa lapisan perlindungan: kata sandi unik, password manager, MFA atau passkey, perangkat yang diperbarui, pemeriksaan aktivitas, serta metode pemulihan yang siap digunakan.
Berhati-hatilah terhadap pesan yang menciptakan tekanan. Jangan membagikan kode OTP, jangan menyetujui permintaan masuk yang tidak Anda mulai, dan selalu periksa domain sebelum memasukkan informasi akun. Saat mengakses informasi WAW4D, mulailah dari waw4d portal yang diketik langsung, bukan tautan acak dari pesan atau komentar.
Keamanan tidak pernah dapat dijamin seratus persen, tetapi sepuluh langkah di atas dapat memperkecil risiko dan membantu Anda merespons masalah dengan lebih teratur. Gunakan setiap layanan secara bertanggung jawab sesuai ketentuan, batas usia, dan hukum yang berlaku.